
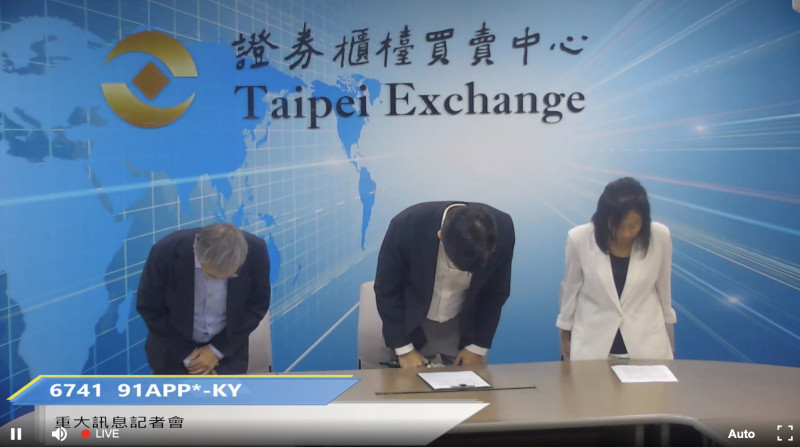
【賴傳媒、記者爆料網 陳廷昱/綜合報導】電商技術服務商91APP(6741)爆發重大資安事件,訂單資料庫遭駭客入侵,可能影響近480萬名消費者,牽涉1,329家品牌客戶。董事長何英圻與總經理楊明芳今(29)日出面說明調查結果,並率領營運團隊鞠躬道歉。公司坦言,資安防護與漏洞修補管理未能跟上攻擊速度,後續將強化防護機制,並承諾妥善處理消費者損失與品牌客戶補償事宜。
91APP表示,此次事件最大可能影響範圍,為2025年4月4日至2026年10月14日期間成立的線上訂單,涉及消費者共479萬8,255人、品牌客戶1,329家。不過,由於目前仍無法確認實際遭非法存取的個資範圍,因此公布的數字屬於最大可能影響範圍,並不代表所有消費者資料都已確認外洩。
根據目前調查,可能涉及的個人資料包括姓名、電話號碼、配送地址、電子郵件(如有填寫)及訂單紀錄,但不包含帳號密碼、信用卡或其他支付資料。遭攻擊的範圍則集中在Commerce Cloud商務平台其中一座訂單資料庫,其他解決方案與產品服務目前均正常運作。
針對駭客入侵原因,91APP委請第三方資安團隊協助調查,發現攻擊者利用ARTEX自動化攻擊工具,透過一項未及時更新的第三方工具進入內部網路,再取得資料庫金鑰,進一步入侵訂單資料庫。公司已於10月14日阻斷攻擊,並完成相關帳號、金鑰及系統權限調整。
91APP坦言,AI時代的攻擊工具持續演進,企業面臨更大的資安挑戰,但公司本身的防護措施與漏洞修補管理未能及時跟上,仍有需要檢討之處。後續將建立零信任架構、強化網路與應用程式隔離、落實最小權限存取原則,並導入AI異常偵測及自動化應變機制,同時持續與外部資安專家合作,提升整體防護能力。
在善後方面,91APP將主動尋求品牌客戶授權,協助通知可能受影響的消費者,並統一受理相關諮詢與補償申請。公司也承諾,對於經確認因本次事件遭詐騙而蒙受財產損失的消費者,將提供補償,相關費用由91APP負擔;至於品牌客戶的補償措施,則將進一步協商。此次事件對公司財務造成的實際影響,目前仍在評估中。
數位發展部數位產業署先前已啟動行政檢查,要求91APP釐清駭客入侵途徑、個資受影響範圍及相關防護措施,並持續追蹤改善情形。主管機關也提醒,民眾若接獲訂單異常、退款或重新驗證帳戶等訊息,應透過官方網站或App查證,切勿點擊不明連結,也不要提供密碼或簡訊驗證碼,以免落入詐騙陷阱。
延伸閱讀:
- 1. 獨/高雄「遠雄THE ONE」又傳法拍!44樓毛胚屋首拍底價「近億元」
- 2. 快訊/高雄議員陳善慧涉貪遭聲押!陳明澤光電業者索賄案持續延燒
- 3. 快訊/高雄嚴重火警!已釀1死1送醫「持續搜索中」
- 4. 蔡康永首談沈伯洋造勢風波!認了損失巨大:我沒有在乎身敗名裂

